Политика
Anthropic позволяет клиентам хранить данные мониторинга Frontier AI в своих собственных облаках
Система Enterprise Frontier Safeguards компании Anthropic сочетает автоматическое обнаружение злоупотреблений с хранилищем, ключами шифрования и проверкой, принадлежащими клиенту. Архитектура предназначена для разрешения конфликта между нулевым хранением данных и мониторингом продвинутых моделей для предотвращения постоянных злоупотреблений.
Майкл С.
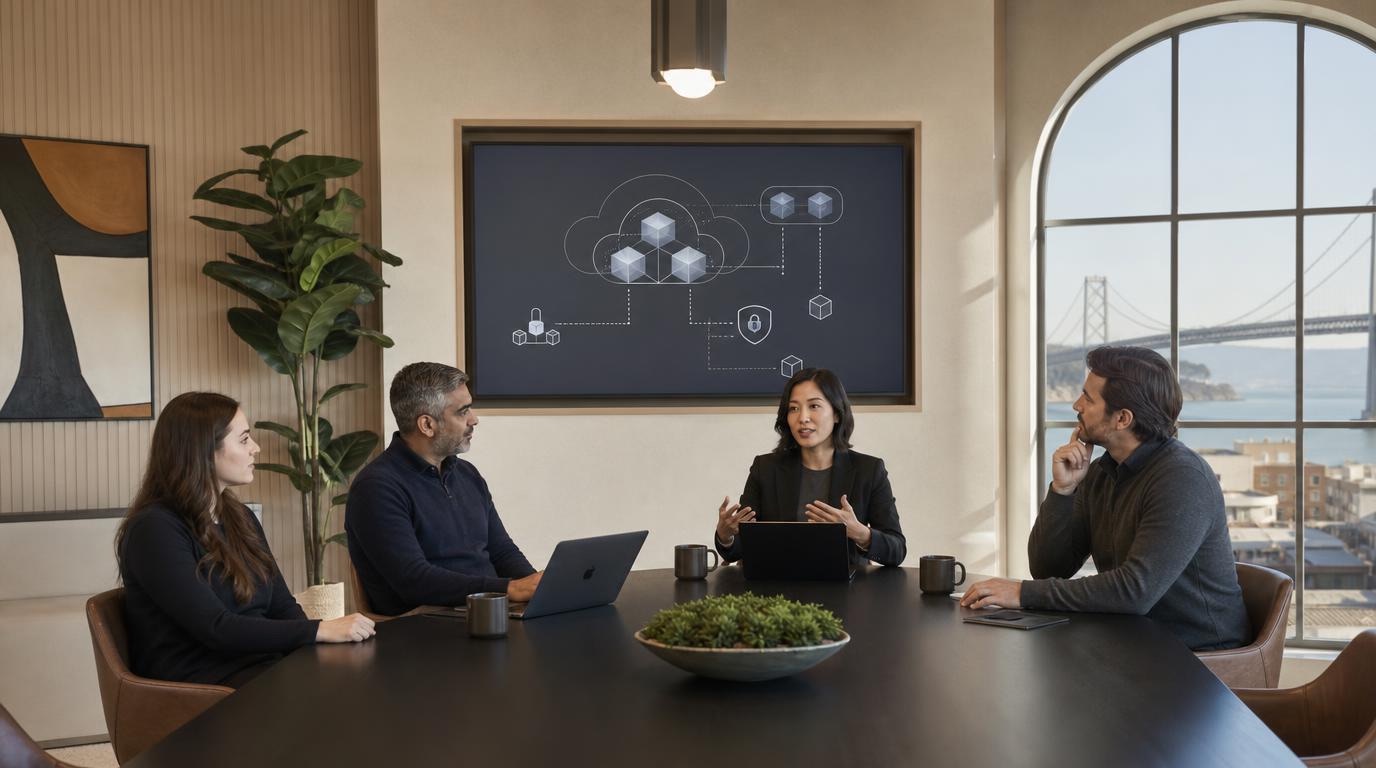
Anthropic готовится позволить подходящим предприятиям использовать свои наиболее мощные модели, при этом данные мониторинга будут оставаться внутри облачных аккаунтов, которые контролируют клиенты. Инструменты защиты Enterprise Frontier, или EFS, объединяют автоматическое обнаружение серьезного злоупотребления с хранилищем, ключами шифрования и проверкой человеком, принадлежащими клиенту. Продукт будет внедряться поэтапно, начиная с этой осени. Это попытка решить конфликт, создаваемый передовыми моделями: для обнаружения постоянных злоупотреблений требуется память между сессиями, в то время как регулируемые организации часто не могут позволить поставщику модели сохранять их конфиденциальные беседы.
Anthropic разработала систему при участии более чем 100 клиентов из сфер финансов, здравоохранения, производства, телекоммуникаций, права, розничной торговли и государственного сектора, а также Amazon Web Services, Google Cloud и Microsoft Azure. Компания утверждает, что её консультации охватили четверть компаний из списка Fortune 100 и все системно важные банки США. Это участие не подтверждает продукт независимо, но показывает, насколько сильно хранение данных ограничивало внедрение передовых моделей.
Архитектура разделяет обнаружение и хранение. Данные о деятельности могут храниться в Amazon S3, Azure Blob Storage или Google Cloud Storage в соответствии с политиками доступа клиента, журналами аудита и ключами шифрования. Автоматизированные системы Anthropic анализируют скользящее окно на предмет таких шаблонов, как оскорбительная кибернетическая или биологическая деятельность, а также признаки украденных учетных данных. Флаги передаются в команду безопасности клиента. Anthropic заявляет, что проверка сотрудниками компании не требуется.
Нулевая политика хранения данных была недостаточной для мониторинга Frontier
Нулевая сохранность данных привлекателен тем, что минимизирует то, что провайдер может раскрывать, проверять или повторно использовать. Он менее эффективен в выявлении кампании, распределённой между аккаунтами и временем. Один запрос может казаться безобидным, в то время как сотни формируют цепочку эксплойтов или сигнал о похищенных учетных данных. Anthropic ввела 30-дневное хранение с Fable 5 именно по этой причине, утверждая, что данные использовались для безопасности, а не для обучения. Регулируемые клиенты по-прежнему сталкивались с контрактными и правовыми барьерами.
EFS изменяет место хранения записи, вместо того чтобы притворяться, что запись не нужна. Это более достоверный ответ на основную проблему. Это также перекладывает ответственность. Клиенты должны правильно настраивать хранилище, ключи, доступ и хранение. Они должны финансировать связанные операции чтения, записи и передачи данных. Самое главное, они должны укомплектовать команду, которая получает сигнал высокой важности и решает, представляет ли он собой злоупотребление, скомпрометированную личность или законную работу с конфиденциальной информацией.
Anthropic заявляет, что хранилище, принадлежащее клиенту, управление шифрованием клиентом и полностью автоматизированный обзор являются опцией по выбору. Эти элементы управления не изменяют цену модели, лимиты запросов или поведение, и Anthropic не взимает отдельную плату за EFS. Возможность выбора помогает компаниям адаптировать продукт к своим обязательствам. Однако это также может привести к непоследовательной безопасности, если организация активирует модель, но откладывает включение компонентов мониторинга, которые делают доступ приемлемым.
Продукт будет работать с Claude Code, Claude Enterprise, платформой Claude, Amazon Bedrock, платформой Google Agent и Microsoft Foundry. Эквивалентные средства управления на этих маршрутах крайне важны, потому что предприятия все чаще используют одну и ту же модель через нескольких поставщиков. Слабый облачный путь подорвал бы более строгую прямую службу. В контрактах необходимо указывать, какая сторона осуществляет обнаружение, кто может его изменять и как инциденты передаются между клиентом, поставщиком модели и поставщиком облака.
Человеческая проверка перемещается внутрь организации
Дизайн Anthropic признаёт, что имеет значение, кто именно имеет право проверять флаг. Юридические документы могут быть конфиденциальными. Отчёты о безопасности лекарств, финансовые документы и данные о критической инфраструктуре могут быть доступны только сотрудникам с соответствующими допусками. Передача этих материалов рецензенту провайдера может создать второй уровень раскрытия даже при добросовестной проверке. EFS оставляет это решение за собственным обученным персоналом клиента.
Внутренний обзор не является автоматически независимым. У бизнес-единицы могут быть стимулы игнорировать флаг или продолжать важный рабочий процесс. Сильное управление должно определять пороги эскалации, сохранять доказательства и привлекать сотрудников по комплаенсу или безопасности, которые не несут ответственности за реализацию проекта. Советам директоров и регуляторам также может потребоваться агрегированная отчетность о значимых событиях и эффективности мониторинга.
Автоматическое обнаружение должно оцениваться как с точки зрения пропусков, так и ложных срабатываний. Система, которая слишком часто отмечает обычные исследования, будет обходиться пользователями. Система, которая распознает только очевидные подсказки, пропустит кампании, распределенные по инструментам и аккаунтам. Anthropic должен предоставлять клиентам методы проверки, журналы изменений и метрики, сегментированные по типу риска. Поскольку детектор обрабатывает конфиденциальный контекст, его собственный процесс доступа и обновления должен быть аудируемым.
Запуск также устанавливает прецедент в области политики. Поставщики моделей типа Frontier часто утверждали, что сохранение данных и централизованный мониторинг необходимы для безопасности. Регулируемые клиенты утверждали, что центральное сохранение данных само по себе может быть небезопасным. EFS показывает, что эти цели не обязательно должны быть объединены в одной базе данных, контролируемой поставщиком. Техническая архитектура может распределять полномочия, сохраняя при этом возможности обнаружения, хотя она не может устранить выборы в области управления вокруг этого.
Право на участие будет иметь значение. Anthropic заявляет, что доступ будет предоставляться постепенно, с целью обеспечить широкую доступность позже этой осенью. Если EFS станет предварительным условием для передовых моделей, более мелкие компании могут столкнуться с облачными и кадровыми расходами, которые они не смогут покрыть. Провайдеры должны предлагать управляемые решения, которые сохраняют контроль для клиентов, не требуя от каждой организации создавать программу по обеспечению безопасности с нуля.
Местоположение данных — это только одна часть конфиденциальности. Детектор по-прежнему обрабатывает активность, и клиентам необходимо понимать, какие компоненты работают в их аккаунте, какой код Anthropic может обновлять и какие метаданные покидают среду. Сетевые диаграммы, модели угроз и независимая оценка должны сопровождать продукт. Ключи, управляемые клиентом, ценны, но они не отвечают на все вопросы о том, кто может выполнять программное обеспечение с защищёнными данными.
Периоды хранения должны соответствовать угрозе, а не выбираются по умолчанию. Более длинный промежуток времени может выявить кампанию, растянувшуюся на недели, но при этом увеличивает количество чувствительных материалов, подвергающихся риску при компрометации аккаунта. Организациям могут потребоваться разные сроки для кода, юридических документов и обычной деловой деятельности. EFS должен позволять политике следовать за рабочим пространством и классом данных, с возможностью проверки удаления после завершения указанного периода.
Разграничение между данными о деятельности и корпоративным контентом может становиться размытым. Запись мониторинга может включать подсказки, ответы модели, названия инструментов, идентичности пользователей и полученные оценки рисков. Даже если исходный документ находится в другом месте, эти метаданные могут раскрыть информацию о расследованиях, клиентах или стратегических проектах. Командам по безопасности следует классифицировать и защищать хранилища мониторинга как самостоятельные чувствительные системы, а не рассматривать их как обычные журналы.
Консистентность между облаками будет проверяться во время инцидентов. Если кампания охватывает прямой доступ к Claude, Bedrock и другую платформу, раздельные журналы могут препятствовать распознаванию паттерна. Клиентам нужен способ коррелировать идентичность и активность по этим маршрутам без централизации всего контента у Anthropic. Общие идентификаторы и агрегирование под контролем клиента могут сохранить архитектурное разделение, одновременно улучшая обнаружение по всей инфраструктуре.
Регуляторы могут рассматривать систему как доказательство того, что конфиденциальность и мониторинг злоупотреблений могут сосуществовать, повышая ожидания в отношении других поставщиков. Им следует избегать предписания архитектуры одного конкретного поставщика. Принцип более общий: хранить только то, что требуется для обнаружения, держать хранение в соответствии с юридической ответственностью, автоматизировать анализ там, где это возможно, и поручать значимый обзор ответственным лицам. Разные технические решения могут удовлетворять этому принципу, если их механизмы контроля проверяемы.
Продукт не завершает дискуссию о хранении данных; он делает компромисс более наглядным. Клиенты могут видеть, где располагаются данные о действиях, кто держит ключи, какая автоматизированная система их читает и кто получает результаты. Эта ясность ценнее, чем всеобщее обещание конфиденциальности или безопасности. Frontier AI продвигается в учреждения, где оба утверждения должны выдерживать аудит, и архитектура становится местом, где эти обещания проверяются.
Темы: Anthropic, Enterprise Frontier Safeguards, конфиденциальность, управление ИИ, облачная безопасность