Безопасность
Киберпреступность с использованием ИИ выросла на 389%: количество жертв программ-вымогателей достигло 7 831 человек в 2025 году
Глобальный отчет Fortinet о ландшафте угроз 2026 года показывает разрушительный год для кибербезопасности. Инструменты атак с поддержкой ИИ, такие как WormGPT и FraudGPT, сократили время на эксплуатацию до 24–48 часов. Преступники побеждают.
Майкл Г ·
Цифры впечатляют. Количество подтвержденных жертв программ-вымогателей в мире выросло с примерно 1600 в 2024 году до 7831 в 2025 году — увеличение на 389% за один год. Глобальный отчет Fortinet о ландшафте угроз 2026 года, опубликованный на этой неделе, документирует, как ИИ фундаментально изменил экономику и скорость киберпреступности.
Отчет, основанный на телеметрии FortiGuard Labs, выявляет явную причину: инструменты атак с поддержкой ИИ снизили порог навыков для киберпреступников, одновременно значительно увеличив их оперативную скорость. WormGPT, FraudGPT и новый участник под названием HexStrike AI продаются как сервисы на рынках даркнета, предоставляя даже малоопытным злоумышленникам доступ к автоматизированной разведке, генерации эксплойтов и фишинговым кампаниям.
Скорость — новый вектор угроз
Время до эксплуатации (TTE) — промежуток между раскрытием уязвимости и фактическим использованием её злоумышленниками — сократилось до 24–48 часов для критических инцидентов. Ранее этот показатель составлял 4,76 дня. Уязвимость React2Shell подверглась активным попыткам эксплуатации в течение нескольких часов после публичного раскрытия.
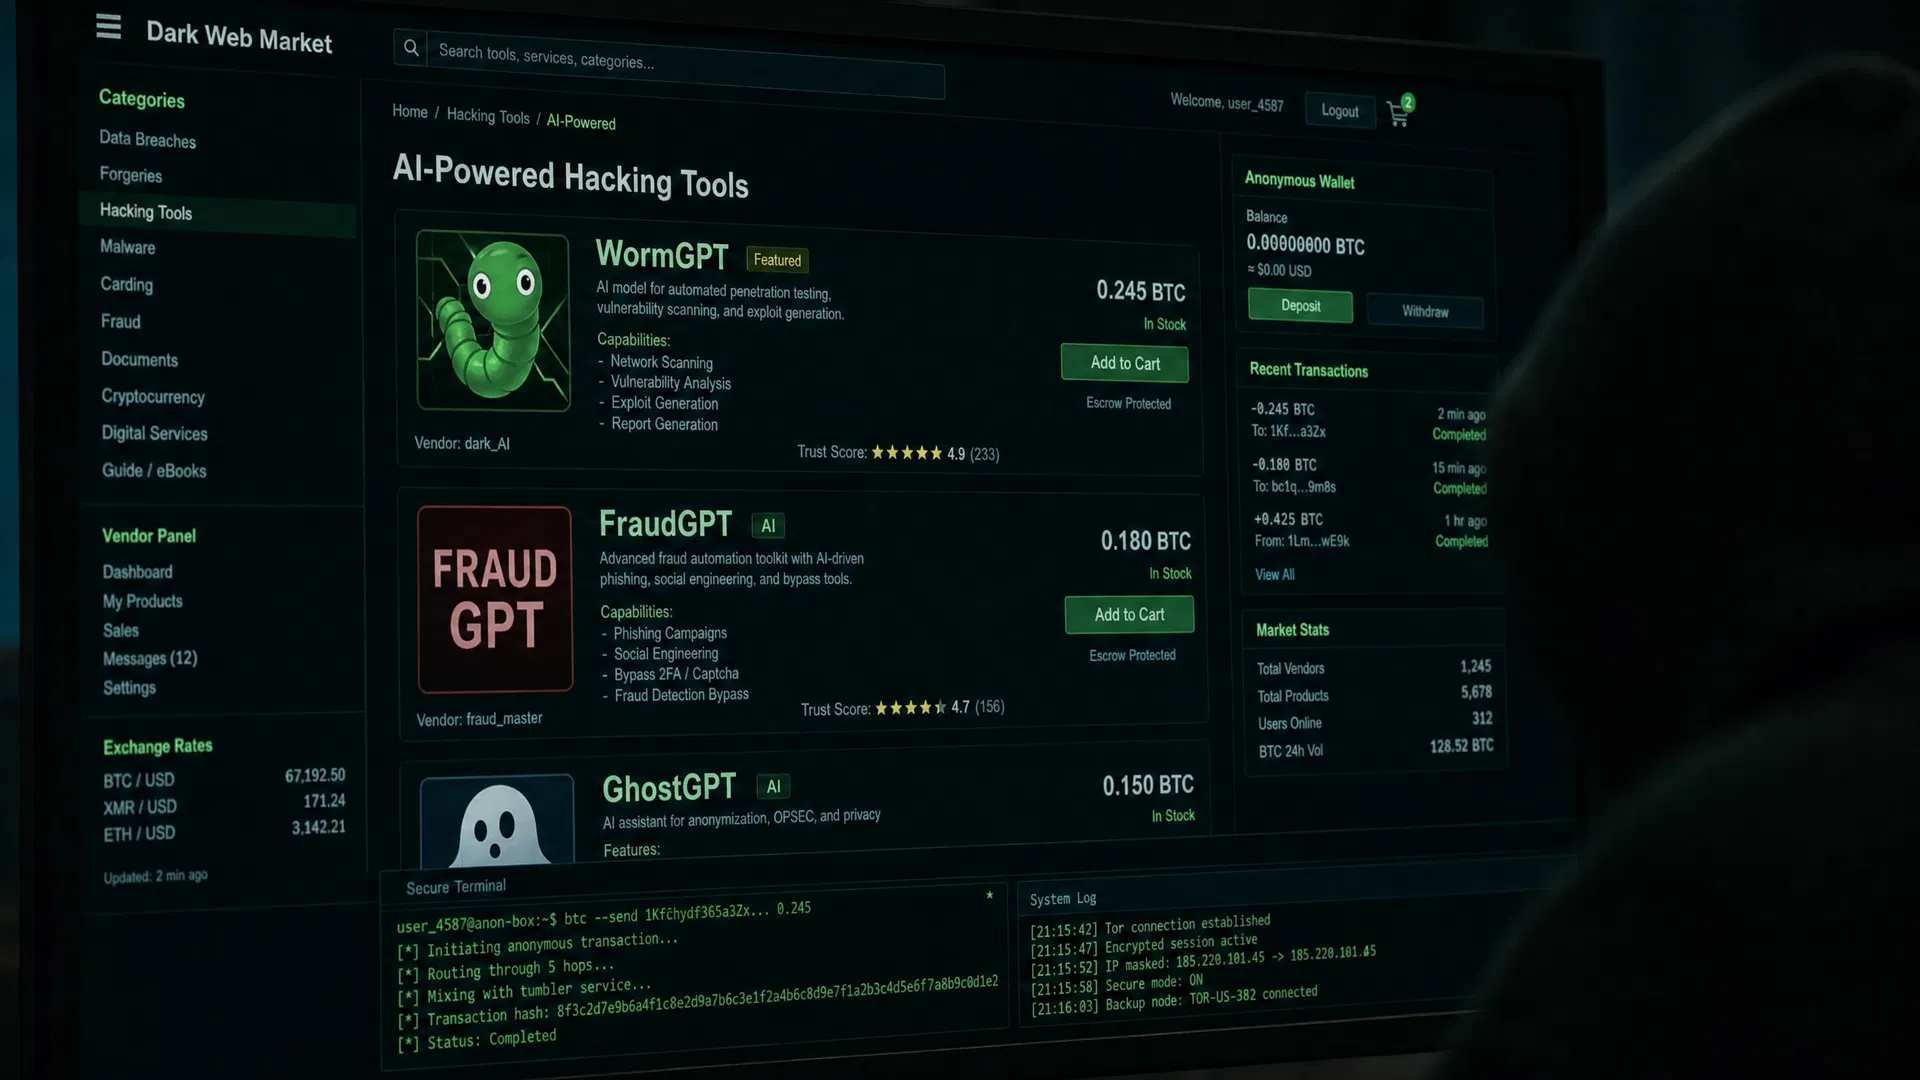
«Киберпреступность больше не существует как серия разрозненных кампаний — она функционирует как система», — сказал Дерек Мэнки, главный стратег по безопасности в FortiGuard Labs. «Злоумышленники действуют по сквозному жизненному циклу и сжимают цикл атаки с помощью теневых агентов».
Умнее, а не сложнее
Один, на первый взгляд, парадоксальный вывод: попытки грубой силы на самом деле снизились на 22% по сравнению с прошлым годом. Причина в эффективности. С оптимизированным с помощью ИИ таргетингом злоумышленники делают меньше попыток против более тщательно отобранных целей — увеличивая вероятность успеха на каждую проверенную учетную запись. Общее количество во всем мире по-прежнему составляет примерно 67,65 миллиарда событий грубой силы, но соотношение сигнал / шум существенно улучшилось для злоумышленников.
Между тем, количество попыток эксплуатации уязвимостей выросло на 25,49% во всем мире. Злоумышленники переходят от массовой проверки учетных данных к точной эксплуатации известных уязвимостей.
С помощью ИИ преступники работают умнее, а не усерднее. Меньше попыток, лучше отобранные цели, более высокая вероятность успеха на каждую проверенную учетную запись.
Отчет Fortinet 2026 о глобальной картине угроз
Экономика краденых логов
Кража учетных данных эволюционировала. Логи крадителей — это комплексные наборы данных, включающие данные из браузера, сохранённые пароли, сессионные куки и контекстные артефакты — сейчас доминируют в активности на даркнете, составляя 67,12% рекламируемых наборов данных. Они обошли традиционные комбинационные списки (16,47%) и утекшие учетные данные (5,96%). Три самых популярных инструмента для кражи учетных данных в 2025 году были RedLine (50,80% заражений), Lumma (27,84%) и Vidar (13,19%).
Этот сдвиг важен, потому что логи крадителей позволяют немедленно захватывать аккаунты без необходимости дополнительного взлома. Злоумышленник с новым логом крадителя может воспроизвести аутентифицированную сессию жертвы в течение нескольких минут.
Что должны делать защитники
Рекомендация отчёта предельно ясна: защитникам необходимо использовать инструменты с поддержкой ИИ, которые реагируют с той же скоростью, что и современные угрозы. Асимметрия в данный момент работает против защитников — злоумышленники могут совершенствовать свои атаки за часы, в то время как команды корпоративной безопасности часто действуют по циклам обновлений, измеряемым неделями.
Наиболее пострадал производственный сектор, с 1 284 подтвержденными случаями атаки программ-вымогателей. За ним следуют сектор бизнес-услуг (824) и розничная торговля (682). Географически США насчитывают 3 381 жертву — более чем в четыре раза больше, чем следующая по числу пострадавших страна, Канада (374).